Kritische PHP-Sicherheitslücken 2026: Was bedeutet das für CHflat?
PHP2Shell betrifft PHP-basierte Websysteme. CHflat verwendet im eigenen Anwendungsstack kein PHP – eine vollständige Sicherheitsgarantie lässt sich daraus jedoch nicht ableiten.
CHflat News · Cybersicherheit · 22. Oktober 2026
Zwei kritische Sicherheitslücken in PHP sorgen für Aufmerksamkeit. Das Bundesamt für Cybersicherheit (BACS) und europäische Sicherheitsbehörden empfehlen, betroffene Systeme unverzüglich zu aktualisieren. Was steckt hinter den Meldungen – und was bedeuten sie für CHflat?
Was ist passiert?
Am 21. Oktober 2026 veröffentlichte das PHP-Sicherheitsteam Updates für zwei kritische Schwachstellen: CVE-2026-109618 und CVE-2026-109619. Die Meldungen werden auch unter dem Namen «PHP2Shell» zusammengefasst. PHP wird weltweit für Websites, Online-Shops und Webanwendungen eingesetzt.
Laut der offiziellen PHP-Sicherheitsmeldung können die Schwachstellen unter bestimmten Voraussetzungen die Ausführung von schädlichem Programmcode ohne vorherige Anmeldung ermöglichen. Betroffen sind PHP-Installationen, die Webanfragen verarbeiten. Das PHP-Team beschreibt das Risiko bei Apache mit mod_php als besonders hoch; dort wurde eine Ausnutzung vor der Ausführung des eigentlichen Anwendungscodes demonstriert.
Warum sind die Schwachstellen kritisch?
Die Fehler betreffen die Speicherverarbeitung und den internen Zustand der PHP-Laufzeitumgebung. Einer hängt mit der Behandlung von Speichermangel zusammen; der andere mit einem internen Zustand, der nach der Freigabe des zugehörigen Speichers weiterverwendet werden kann.
Das PHP-Team bewertete beide Schwachstellen in seiner Vorankündigung mit CVSS v4.0 9,2 von 10 Punkten. Ein solcher Schweregrad beschreibt das technische Risiko – er beweist nicht, dass jedes betroffene System bereits angegriffen wurde.
Eine erfolgreiche Ausnutzung kann insbesondere folgende Folgen haben:
- Unbefugte Ausführung von Programmcode auf dem Server.
- Offenlegung oder Manipulation von Daten, je nach erreichbaren Berechtigungen.
- Störungen der betroffenen Anwendung und weitere Angriffe auf erreichbare Systeme.
Ist CHflat direkt betroffen?
Der eigene CHflat-Anwendungsstack verwendet kein PHP. Er basiert auf TypeScript und JavaScript, React, TanStack Start und Vite. Die Datenbank verwendet PostgreSQL; die verbundenen Cloud-Dienste werden über Lovable Cloud bereitgestellt.
Die beschriebenen PHP-Laufzeitfehler betreffen den eigenen CHflat-Anwendungscode deshalb nicht direkt. Diese Aussage bezieht sich auf den bekannten Anwendungsstack: Sie ist keine vollständige unabhängige Prüfung aller externen Dienste, Softwareabhängigkeiten oder Infrastrukturkomponenten.
Kein PHP zu verwenden bedeutet auch nicht, grundsätzlich gegen Hackerangriffe geschützt zu sein. Sicherheitslücken können in jeder Technologie auftreten.
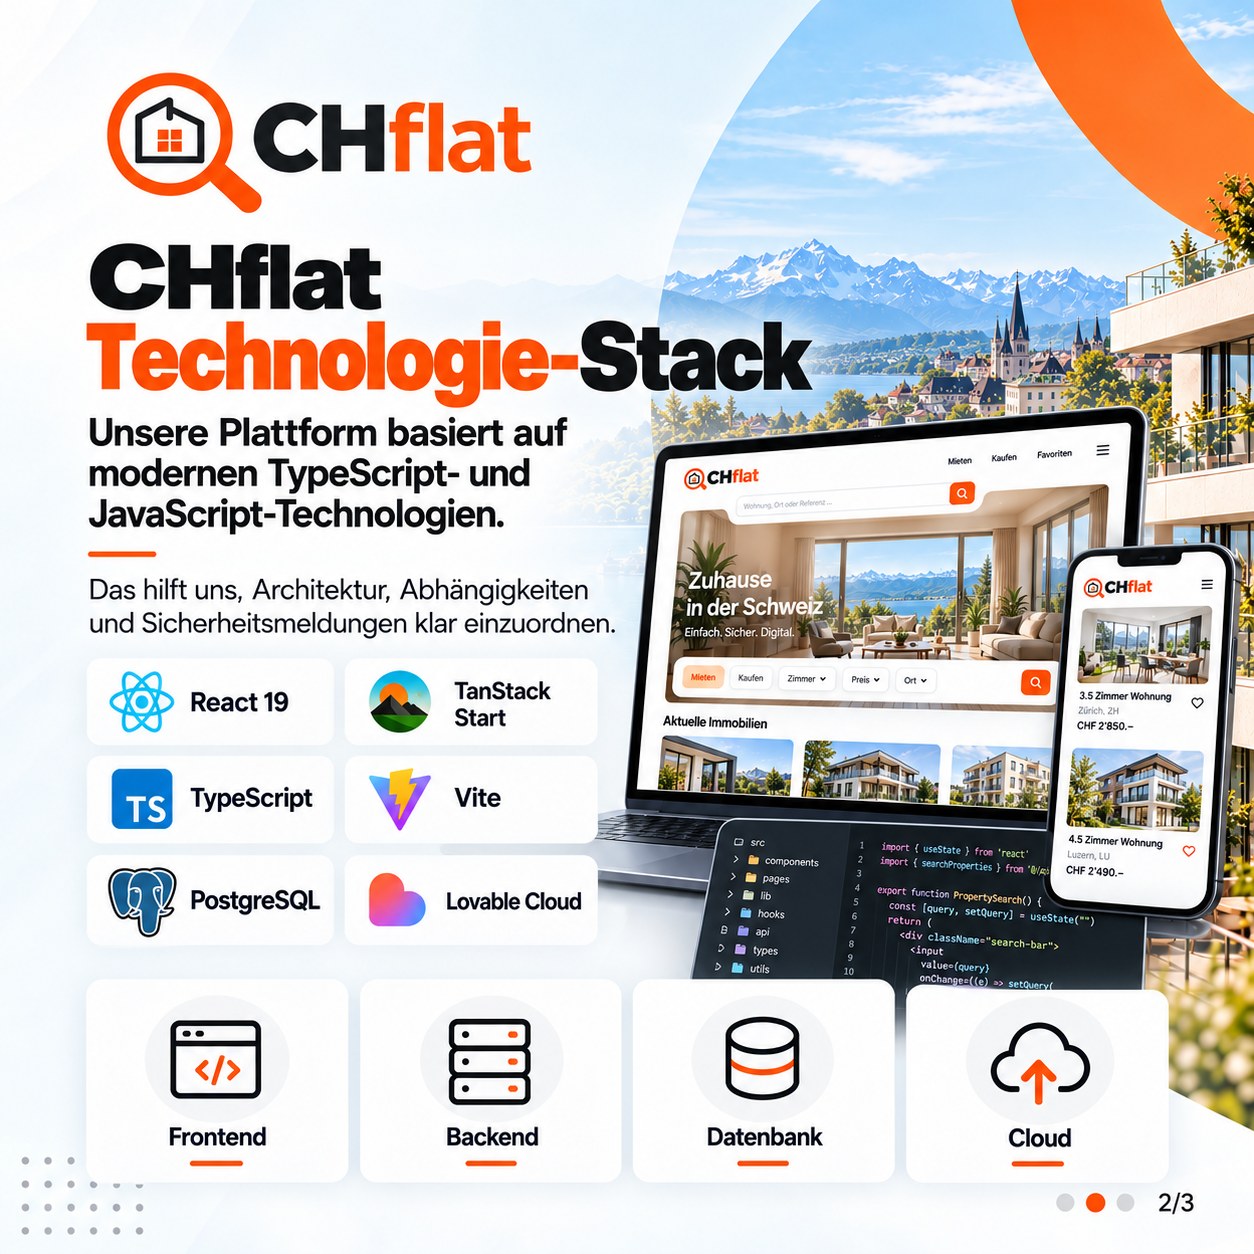
Moderne Technologie allein garantiert keine Sicherheit
Die verwendete Programmiersprache entscheidet nicht allein über die Sicherheit einer Plattform. Entscheidend sind unter anderem aktuelle Software, sorgfältig kontrollierte Zugriffsrechte, Datenminimierung und die Berücksichtigung externer Dienste.
Gerade bei Mietdossiers und persönlichen Unterlagen bleibt ein verantwortungsvoller Umgang mit Daten wichtig – unabhängig davon, welche Programmiersprache eingesetzt wird. Aus dem Verzicht auf PHP lässt sich weder eine Zertifizierung noch eine allgemeine Sicherheitsgarantie für CHflat ableiten.
Was sollten Betreiber PHP-basierter Systeme tun?
Das PHP-Team, das BACS und ENISA empfehlen, PHP-basierte Systeme zu identifizieren und Sicherheitsupdates einzuspielen. Für die unterstützten Versionslinien wurden am 21. Oktober 2026 folgende korrigierte Versionen veröffentlicht:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Auch PHP, das in Hosting-Angeboten, Verwaltungsoberflächen, Anwendungen oder Geräten integriert ist, sollte berücksichtigt werden. Bei Linux-Distributionen können Sicherheitskorrekturen in bestehende Paketversionen zurückübertragen werden. Massgeblich sind deshalb auch die Sicherheitshinweise des jeweiligen Betriebssystem- oder Produktanbieters.
Eine Web Application Firewall kann ergänzende Schutzmassnahmen bieten, ersetzt aber nicht die erforderlichen Updates. Cloudflare berichtet über bereitgestellte Schutzregeln; daraus folgt keine Bestätigung, dass diese Regeln für sämtliche mit CHflat verbundenen Systeme aktiv sind.
Was bedeutet das für Nutzerinnen und Nutzer von CHflat?
Die gemeldeten PHP-Schwachstellen betreffen den eigenen CHflat-Anwendungsstack nicht direkt. Nutzerinnen und Nutzer sollten diese Einordnung jedoch nicht mit einer Garantie für die vollständige Sicherheit aller verbundenen Systeme verwechseln.
Unabhängig von dieser Meldung ist es sinnvoll, das eigene E-Mail-Konto gut zu schützen, nur erforderliche Unterlagen freizugeben und verdächtige Nachrichten oder Zahlungsaufforderungen sorgfältig zu prüfen.
CHflat-Fazit
Die aktuellen PHP-Sicherheitsmeldungen zeigen, wie wichtig zeitnahe Updates und die Kenntnis der eingesetzten Software sind. CHflat nutzt im eigenen Anwendungsstack kein PHP und ist von diesen PHP-spezifischen Laufzeitfehlern deshalb nicht direkt betroffen. Cybersicherheit bleibt trotzdem eine Aufgabe, die über eine einzelne Technologie hinausgeht.
Quellen und weiterführende Informationen
- PHP: Offizielle Sicherheitsmeldung und Vorankündigung vom 20./21. Oktober 2026
- BACS: Kritische Schwachstellen in PHP – Sicherheitsupdates sofort einspielen, 21. Oktober 2026 (englische Fassung)
- ENISA: Joint statement on critical PHP vulnerabilities
- Cloudflare: Schutzmassnahmen gegen die PHP-Schwachstellen
CHflat-Redaktion · Stand: 22. Oktober 2026
Dieser Beitrag ordnet öffentlich zugängliche Sicherheitsmeldungen eigenständig ein. Die Angaben zum CHflat-Technologie-Stack beziehen sich auf die Anwendung und stellen keine vollständige unabhängige Sicherheitsprüfung aller verbundenen Dienste dar.
- PHP · veröffentlicht 2026-10-21 · abgerufen 2026-10-22
- BACS · veröffentlicht 2026-10-21 · abgerufen 2026-10-22
- PrimärquelleJoint statement on critical PHP vulnerabilitiesENISA · abgerufen 2026-10-22
- PrimärquellePHP vulnerabilities: WAF protectionCloudflare · abgerufen 2026-10-22
Dieser Beitrag wurde von der CHflat-Redaktion auf Grundlage öffentlich zugänglicher Quellen erstellt und redaktionell eingeordnet. Er stellt keine Rechtsberatung dar. Fehler bitte an info@chflat.ch — Standards siehe Redaktion.
Kommentare
Veröffentlicht von CHflat – der kostenlosen Schweizer Wohnungsplattform. Mehr über CHflat